Issue 10043
Un SDLC agentico non è solo codice generato dall’AI
Quando l’autonomia entra nel delivery, cambiano confini, controlli e responsabilità
· 5 min
Dalla serie
Obiettivo
Distinguere assistenza AI, automazione deterministica e delega agentica, riconoscendo quali cambiamenti architetturali e operativi rendono davvero agentico un ciclo di delivery.
Cosa guardare davvero in uno SDLC agentico
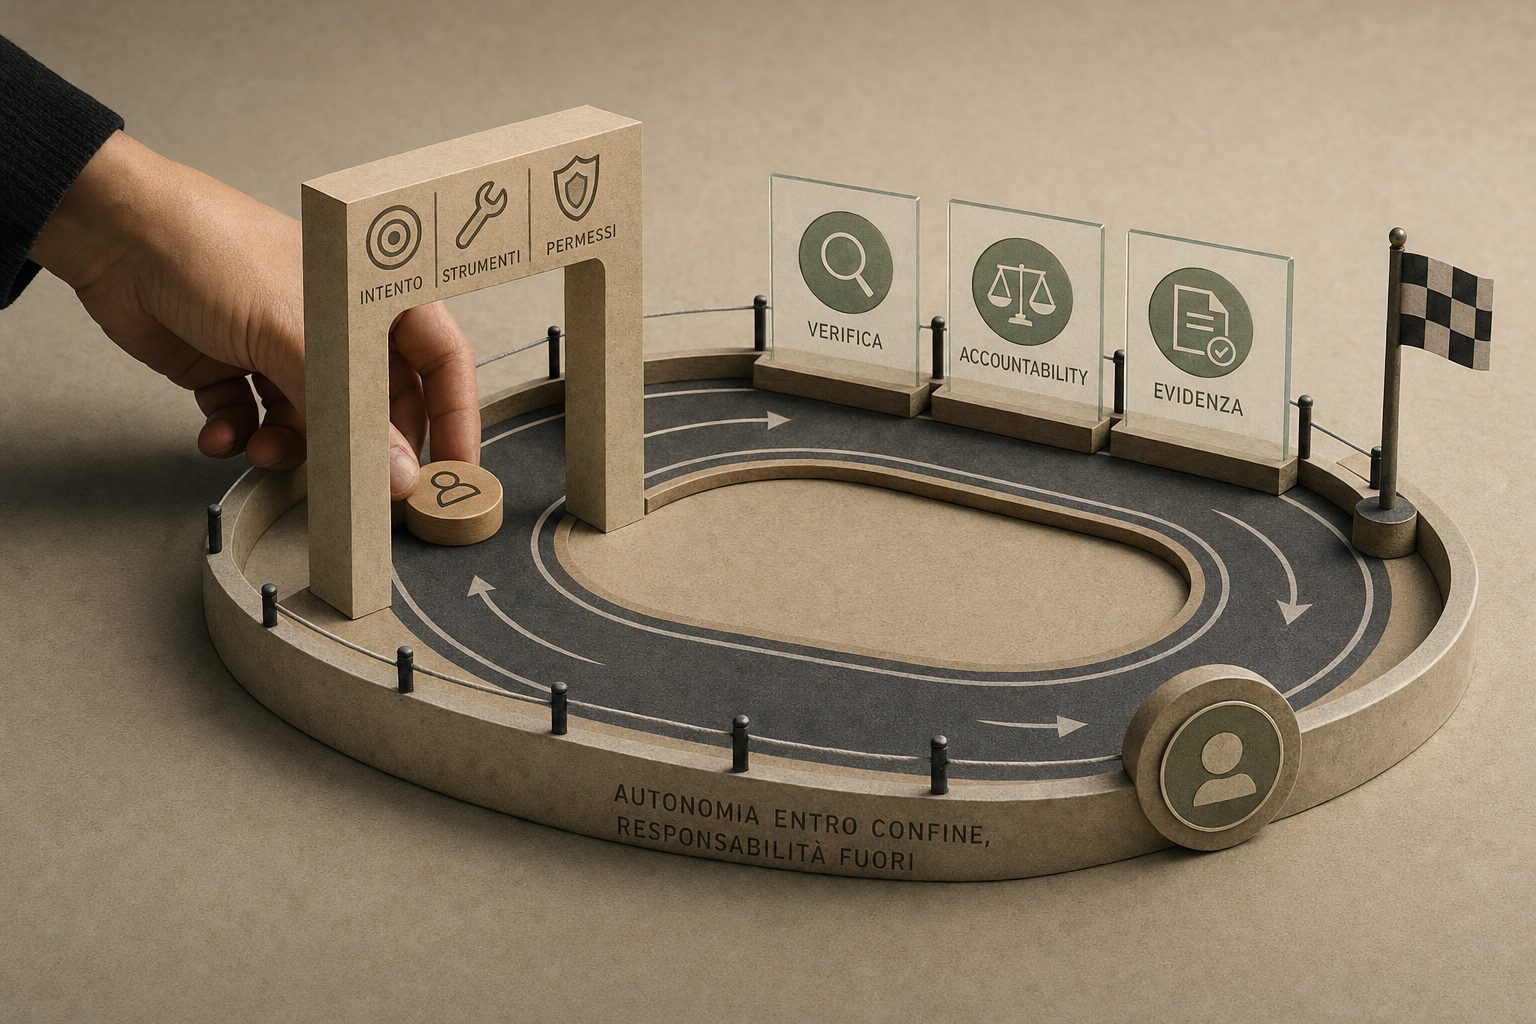
Se vuoi capire se uno SDLC è davvero agentico, non partire dal coding agent. Parti da tre domande molto più concrete: chi possiede l’intento, chi può scegliere il percorso intermedio e chi verifica il risultato. Nell’assistenza AI, l’umano resta al centro: l’AI aiuta a scrivere, sintetizzare o proporre, ma la decomposizione del lavoro e le decisioni restano guidate da una persona. Nell’automazione deterministica, invece, il processo è noto in anticipo: stessi input, stessi passaggi, stessi controlli. La delega agentica è diversa perché affidi un obiettivo entro limiti espliciti e consenti al sistema di decidere come arrivarci, usando strumenti, osservando feedbackGlossarioFeedbackUn segnale del lettore usato per migliorare i contenuti e le scelte editoriali future.Apri la voce completa e correggendo la rotta. In pratica, uno SDLC diventa più agentico quando non automatizzi solo una singola attività, ma progetti insieme intento, contesto, permessi, verifiche e responsabilità. Se manca uno di questi elementi, hai uno strumento più intelligente, non un modello operativo agentico.
Il vero scambio: autonomia contro prevedibilità
Più autonomia assegni a un agente, più devi investire in confini e controlli. Il guadagno è evidente: minor tempo speso in attività ripetitive, maggiore velocità nel ciclo di delivery e capacità di esplorare soluzioni alternative. Ma il costo cresce in modo altrettanto reale: meno prevedibilità del percorso esecutivo, più necessità di evidenze osservabili, più attenzione alla sicurezza dei permessi e più lavoro di definizione delle condizioni di stop. Il punto architetturale è questo: non puoi trattare un agente come una semplice API deterministica. Devi decidere quali azioni può compiere, quali strumenti può usare, quali segnali deve produrre, quando deve fermarsi e quando deve coinvolgere un umano. Senza queste regole, l’autonomia diventa solo ambiguità operativa. Quindi il trade-offGlossarioTrade-offUno scambio in cui migliorare un risultato ne indebolisce o ne rende più costoso un altro.Apri la voce completa non è “AI sì o AI no”. È: quanta incertezza sei disposto a introdurre nel flusso di delivery, e quali controlli metti per mantenere affidabilità, tracciabilità e accountability.
Esempio realistico in un contesto enterprise
Immagina una piattaforma bancario-assicurativa che introduce un coding agent per accelerare il delivery di piccole modifiche applicative. Il team inizialmente ottiene un buon risultato su attività limitate: generazione di testGlossarioTestUna verifica deliberata che produce evidenze su una specifica aspettativa o rischio.Apri la voce completa, refactoring locale, aggiornamento della documentazione tecnica. Poi qualcuno propone di usare lo stesso agente per aprire modifiche più ampie, intervenire sulle pipeline e proporre correzioni su più repository. A quel punto emerge il vero problema: non basta che l’agente scriva codice. Servono policy di accesso ai repository, ambienti isolati per l’esecuzione, criteri di validazione automatici, evidenze per la code review e una soglia chiara per coinvolgere il responsabile tecnico. Senza questo disegno, il sistema sembra veloce ma è fragile: produce output, però non è governato come parte del ciclo di delivery. L’organizzazione che riesce meglio non è quella che lascia più libertà al modello, ma quella che definisce bene il perimetro dell’autonomia e la catena di verifica. In altre parole: la natura agentica non nasce dal generatore di codice, ma dal modo in cui il sistema di delivery è progettato.
Per approfondire
Fonti esterne autorevoli per inquadrare la progettazione del contesto operativo, dei controlli e della responsabilità nei sistemi agentici. • OpenAI, Harness engineering: leveraging Codex in an agent-first world, https://openai.com/index/harness-engineering/ • NIST, AI Risk Management Framework (AI RMF 1.0), https://www.nist.gov/itl/ai-risk-management-framework